サイバーDDを管理会社M&Aへ適用するため、売り手・買い手が同じ証拠から判断できる手順をまとめました。管理会社は氏名・住所・連絡先だけでなく、本人確認資料、家賃支払、保証、修繕履歴、鍵情報、建物設備の状態を多数のSaaSと委託先で扱います。会社買収による経営権移転そのものと、個人データの利用目的・第三者提供・委託・安全管理は論点が異なるため、法務とシステムの双方で検証します。
サイバーDDの目的は脆弱性を公開することではありません。守る情報と止められない業務を定め、誰がアクセスし、どこへ保存し、異常をどう検知し、事故時に誰が判断し、買収初日に権限をどう移すかを証拠で確認することです。物件の鍵配置や実際の弱点を再現できる情報は段階開示にします。
個人情報保護委員会の通則ガイドラインは、安全管理措置、従業者監督、委託先監督、一定の漏えい等に関する報告・本人通知を具体化しています。経済産業省とIPAの資料は経営責任、サプライチェーン、バックアップ、インシデント対応を補います。本稿はそれらを管理会社M&Aの質問、契約、Day1へ翻訳します。
サイバーDDの法務・統制の土台
個人情報、個人データ、保有個人データを区別する
個人情報保護法上の義務を検討するときは、日常語の「顧客情報」だけで括らず、情報の取得、データベース化、委託、第三者提供、本人対応の各場面で定義と適用を確認します。賃貸申込書の画像、本人確認書類、保証審査結果、通話録音、修繕写真、アクセスログは、保存方法と他情報との照合可能性によって扱いが変わり得ます。
買収に伴う株主変更を理由に、すべてのデータが自由に再利用できると仮定しません。利用目的、契約、プライバシーポリシー、共同利用、委託、グループ内アクセス、海外拠点・クラウドの関係を法務担当が事実へ当てはめます。DDでは適法性の最終意見と、情報資産の所在・統制有効性を別のワークストリームにします。
| 制度・統制 | DDの問い | 確認証拠 |
|---|---|---|
| 利用目的 | 取得時の目的と買収後利用は整合するか | 表示、同意、契約、社内利用一覧 |
| 安全管理措置 | 組織・人的・物理・技術の対策は働くか | 規程、設定、ログ、教育、事故記録 |
| 従業者監督 | 権限と教育を職務へ合わせるか | ID一覧、誓約、研修、違反対応 |
| 委託先監督 | 選定・契約・取扱状況把握を行うか | 委託台帳、契約、監査、再委託 |
| 漏えい等対応 | 報告・本人通知の判断線があるか | 手順、演習、過去判断、連絡網 |
認証の有無と法令順守を同一視しない
ISMS等の認証は統制評価の材料ですが、対象範囲外の拠点・システム・子会社があり得ます。認証書、適用宣言書、監査指摘、是正、対象組織を確認し、今回の管理業務が範囲に入るかを確かめます。認証がなくても統制が有効な場合があり、逆に認証だけで個別事故の不存在を証明できません。
プライバシーマーク、SECURITY ACTION、クラウド事業者の保証報告も目的が異なります。ラベルを点数化する前に、どの期間、どのサービス、どの統制、どの除外を示す証拠かを読み、対象会社側の利用設定と責任が残る部分を明示します。
管理会社で止められない業務を先に定める
機密性・完全性・可用性を業務別に分ける
入居者の本人確認資料は機密性が高く、送金先マスターは完全性が重要です。緊急修繕受付、スマートロック発行、家賃消込は可用性が失われると住民生活や資金管理へ直結します。情報の重要度を一つの「高」で括らず、三つの性質と許容停止時間を設定します。
現場の手作業代替を過信しない
障害時にExcelや紙で代替できるという回答は、最新データ、配布先、アクセス権、再入力、二重処理まで確認して初めて有効です。鍵発行や緊急連絡は夜間・休日にも発生します。代替手順を机上で読むだけでなく、少なくとも一つの重要業務を担当者が実演します。
| 業務 | 失われる性質 | 検証する復旧点 |
|---|---|---|
| 家賃請求・消込 | 完全性・可用性 | 請求再開と重複防止 |
| オーナー送金 | 完全性・機密性 | 承認済み口座への正確な送金 |
| 入居申込・審査 | 機密性・可用性 | 本人情報を守った受付再開 |
| 緊急修繕受付 | 可用性 | 連絡先と優先度の復旧 |
| 鍵・入退室 | 完全性・可用性 | 正当利用と不正遮断の両立 |
質問票から実証へ進む
方針、設計、運用、例外の四層で読む
方針に多要素認証が書かれていても、旧システム、管理者、API、緊急IDが例外となる場合があります。設計資料で対象を確認し、設定とログで運用を確かめ、例外台帳で残存リスクを把握します。質問票の「実施済み」を一つのチェックで受け入れません。
証拠採取そのものが漏えいを生まないようにする
全顧客データのコピーや本番管理者パスワードをDDデータルームへ置く必要はありません。匿名化集計、画面閲覧、監査報告、サンプルログ、専門家による限定確認を使い分けます。閲覧者、目的、保存期間、ダウンロード可否、削除確認を記録します。
| 証拠 | 分かること | 安全な扱い |
|---|---|---|
| 規程・手順 | 期待される統制 | 版、承認、適用範囲を確認 |
| 設定エクスポート | 現在の技術設定 | 秘密値を除外し限定共有 |
| 操作・監査ログ | 実際の利用と変更 | 対象期間・欠損・時刻を確認 |
| インシデント記録 | 検知・判断・復旧の実績 | 個人情報と脆弱性を限定開示 |
| 実演・復元試験 | 手順の実効性 | 本番影響を避け計画実施 |
データルームをサイバー統制の試験にする
段階開示とロール別権限を使う
初期検討では集計と統制概要、基本合意後は匿名サンプル、専門家調査では限定された技術証拠というように段階を分けます。買い手候補ごとに閲覧範囲を変え、離脱時の権限停止と削除確認を行います。URLを知るだけで閲覧できる設定は避けます。
機微な建物情報を一般資料と分ける
鍵番号、スマートロックの管理方法、防犯カメラの死角、機械室の詳細、緊急解除手順は、公開後に現実の危険へつながり得ます。取引判断に必要な結論と、攻撃又は侵入を再現できる詳細を分け、後者は現地閲覧や第三者専門家の確認結果で代替します。
| 段階 | 開示する情報 | 留保する情報 |
|---|---|---|
| 匿名打診 | システム数、重大事故件数、認証範囲 | 社名、IP、鍵配置、顧客データ |
| 基本合意前後 | 委託先一覧、統制概要、匿名化サンプル | 本番認証情報、詳細脆弱性 |
| 専門DD | 限定ログ、設定、事故原因、復元結果 | 不要な全件個人データ |
| 契約締結 | 是正、補償、Day1責任 | 買い手業務に不要な秘密 |
| 取引終了・離脱 | 保管義務のある取引記録 | 取得資料を権限停止・削除 |
重要度は「データ量×業務停止×接続範囲」で決める
件数が少なくても鍵や送金は最優先になり得る
従業員数十名の会社でも、共通管理者IDが数万戸の鍵や送金マスターへ届くなら重要です。データ件数だけでなく、権限の強さ、物理世界への影響、ネットワーク接続、復旧難度を掛け合わせます。重要資産の一覧は経営と現場が共同で承認します。
合併接続でリスクが増える経路を評価する
対象会社単独では限定的な端末でも、買い手の共通IDやネットワークへ接続すると侵入経路が広がることがあります。統合前の隔離、端末健全性確認、管理者権限の再発行、APIキー交換を行い、接続日をクロージング日と同一にする必要があるか検討します。
| 材料 | 問い | 高リスク例 |
|---|---|---|
| データ | 本人影響と秘密性はどれほどか | 本人確認書類、口座、鍵情報 |
| 業務 | 停止すると誰が困るか | 緊急修繕、送金、入退室 |
| 権限 | 一つのIDで何を変えられるか | 全物件・全口座の管理者 |
| 接続 | 他社・IoT・買い手へ広がるか | 常時VPN、広いAPI権限 |
| 復旧 | いつまでに正常へ戻せるか | バックアップ未検証、属人運用 |
発見事項を取引リスクへ翻訳する
事故の不存在と統制の有効性を分ける
過去に報告事故がない会社でも、検知できていなかった可能性があります。反対に事故を経験し、原因分析、本人対応、再発防止を適切に行った会社は成熟度を示すことがあります。件数だけでなく、発見経路、判断、報告、復旧、再発を読みます。
是正費用と残余リスクを別の列に置く
多要素認証や端末管理の導入費を見積もっても、侵害の可能性や顧客離反を完全に金額化できるとは限りません。既知費用、操業影響、法的義務、保険、契約制限、未確定リスクを分離し、価格調整と補償の重複を避けます。
| 状態 | 取引上の手段 | 完了証拠 |
|---|---|---|
| 重大な現在進行事象 | 隔離・独立調査・締結延期等を検討 | 封じ込めと影響範囲の確認 |
| 短期是正可能 | クロージング前誓約 | 設定、ログ、再試験 |
| Day1暫定対策が必要 | 移行計画・TSA・分離運用 | 担当、期限、停止基準 |
| 過去事故の既知責任 | 特別補償・保険確認 | 対象・期間・請求手続 |
| 長期成熟度課題 | 100日投資計画 | 予算、責任者、KPI |
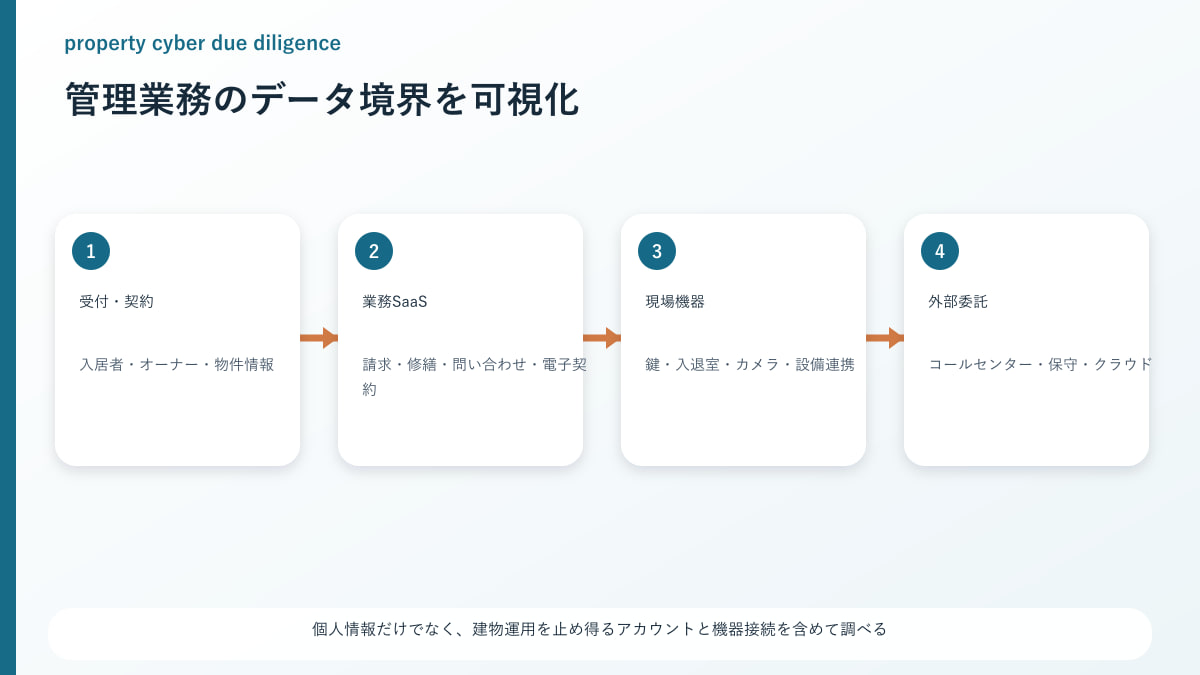
情報資産の母集団を作る6項目
顧客台帳だけでなく画像、録音、ログ、鍵情報、紙、個人端末まで業務から逆算します。
1. 入居者・申込者データ
守る業務:申込、審査、契約、更新、退去の情報項目と保存期間を把握します。
検証材料:入力画面、項目定義、利用目的、同意、保存先、削除ジョブを確認します。
弱さの兆候:退去後も本人確認画像が無期限に複数SaaSへ残る状態です。
移行設計:保存期限、削除証拠、買い手利用範囲、本人対応を設計します。
2. 物件オーナーデータ
守る業務:本人情報、口座、税務連絡、契約、会話記録の利用者を特定します。
検証材料:オーナー台帳、送金マスター、契約、通話、メール共有、アクセスログを読みます。
弱さの兆候:全社員が送金口座や本人確認書類を閲覧できる状態です。
移行設計:役割別閲覧、マスキング、変更承認、監査ログを導入します。
3. 保証人・緊急連絡先
守る業務:本人以外から取得した情報の目的、更新、削除を確かめます。
検証材料:申込書、説明表示、保証会社連携、連絡履歴、削除基準を照合します。
弱さの兆候:契約終了後も緊急連絡先を営業目的へ流用する状態です。
移行設計:利用目的の確認、利用制限、保存期間、問い合わせ対応を整えます。
4. 修繕写真・通話録音
守る業務:居室内画像や会話が含む個人情報と業務証拠の両面を評価します。
検証材料:撮影規程、端末、アップロード、録音告知、閲覧権限、削除を確認します。
弱さの兆候:個人スマートフォンへ居室写真が残り自動クラウド同期される状態です。
移行設計:業務端末化、撮影範囲、アップロード確認、端末消去を実施します。
5. 従業員・協力会社情報
守る業務:雇用、人事、資格、入館、委託先担当者の情報を分離します。
検証材料:人事SaaS、資格台帳、入館ID、秘密保持、退職処理を読みます。
弱さの兆候:現場協力者の身分証を共有フォルダへ無期限保存する状態です。
移行設計:取得根拠、アクセス、返却・削除、契約終了処理を明確にします。
6. 紙・ローカル・個人端末
守る業務:中央システム外の複製と持出しを支店・現場ごとに把握します。
検証材料:キャビネット、PC検索、USB台帳、端末管理、廃棄証明を確認します。
弱さの兆候:本社規程と異なり支店で申込書や鍵台帳を机上保管する状態です。
移行設計:現地是正、暗号化、持出し承認、廃棄・返却をDay1前後で行います。
| 確認対象 | 判断目的 | 次工程への反映 |
|---|---|---|
| 入居者・申込者データ | 申込、審査、契約、更新、退去の情報項目と保存期間を把握します | 保存期限、削除証拠、買い手利用範囲、本人対応を設計します |
| 物件オーナーデータ | 本人情報、口座、税務連絡、契約、会話記録の利用者を特定します | 役割別閲覧、マスキング、変更承認、監査ログを導入します |
| 保証人・緊急連絡先 | 本人以外から取得した情報の目的、更新、削除を確かめます | 利用目的の確認、利用制限、保存期間、問い合わせ対応を整えます |
| 修繕写真・通話録音 | 居室内画像や会話が含む個人情報と業務証拠の両面を評価します | 業務端末化、撮影範囲、アップロード確認、端末消去を実施します |
| 従業員・協力会社情報 | 雇用、人事、資格、入館、委託先担当者の情報を分離します | 取得根拠、アクセス、返却・削除、契約終了処理を明確にします |
| 紙・ローカル・個人端末 | 中央システム外の複製と持出しを支店・現場ごとに把握します。 | 現地是正、暗号化、持出し承認、廃棄・返却をDay1前後で行います。 |
SaaS・委託先・APIを確認する6項目
サービス名だけでなく、契約主体、再委託、データ所在、終了時返還まで責任境界を描きます。
7. 賃貸管理SaaSの契約
守る業務:機能、利用法人、データ所有、可用性、事故通知、解約を把握します。
検証材料:申込書、約款、SLA、料金、管理者画面、障害履歴を確認します。
弱さの兆候:旧代表者個人の契約で変更支配条項や移管方法が不明な状態です。
移行設計:契約名義、承継同意、管理者再発行、継続・移行判断を確定します。
8. 委託先・再委託先台帳
守る業務:入力、コールセンター、保守、クラウド等の再委託連鎖を見ます。
検証材料:委託契約、再委託承認、取扱情報、場所、監査、事故通知を読みます。
弱さの兆候:担当部署しか知識がなく再委託先とデータ所在を説明できない状態です。
移行設計:台帳統合、責任者、事前承認、定期把握、終了時削除を整えます。
9. 国外保管・国外アクセス
守る業務:外国にある事業者・サーバー・支援者の関与を事実から確認します。
検証材料:契約、データリージョン、サポート体制、再委託、本人向け説明を照合します。
弱さの兆候:営業資料の国内保管表示だけで夜間支援アクセスを確認しない状態です。
移行設計:法務判断に必要な国・制度・アクセスを確定し、説明と契約を更新します。
10. API・連携アカウント
守る業務:保証、決済、募集、会計、鍵サービス間の権限とデータ流量を把握します。
検証材料:API一覧、キー所有者、スコープ、ログ、エラー、廃止履歴を確認します。
弱さの兆候:退職者メールに紐づく無期限キーが全データ読取権限を持つ状態です。
移行設計:キー交換、最小権限、有効期限、監視、停止手順を実装します。
11. データ出力・移行可能性
守る業務:契約終了時に完全かつ読める形でデータを取り出せるか試します。
検証材料:出力仕様、サンプル、添付画像、履歴、費用、所要時間を確認します。
弱さの兆候:CSVは出せるが契約・写真・ログの対応関係が失われる状態です。
移行設計:移行マップ、完全性照合、旧環境閲覧、削除証明を計画します。
12. 障害・サービス終了対応
守る業務:SaaS停止時の代替、復旧、データ返還、連絡順を確認します。
検証材料:障害報告、BCP、バックアップ、代替手順、終了通知条項を読みます。
弱さの兆候:ベンダー窓口が営業担当一名で夜間停止を連絡できない状態です。
移行設計:緊急窓口、代替受付、復旧優先度、データ保全、退出計画を整えます。
| 確認対象 | 判断目的 | 次工程への反映 |
|---|---|---|
| 賃貸管理SaaSの契約 | 機能、利用法人、データ所有、可用性、事故通知、解約を把握します | 契約名義、承継同意、管理者再発行、継続・移行判断を確定します |
| 委託先・再委託先台帳 | 入力、コールセンター、保守、クラウド等の再委託連鎖を見ます | 台帳統合、責任者、事前承認、定期把握、終了時削除を整えます |
| 国外保管・国外アクセス | 外国にある事業者・サーバー・支援者の関与を事実から確認します | 法務判断に必要な国・制度・アクセスを確定し、説明と契約を更新します |
| API・連携アカウント | 保証、決済、募集、会計、鍵サービス間の権限とデータ流量を把握します | キー交換、最小権限、有効期限、監視、停止手順を実装します |
| データ出力・移行可能性 | 契約終了時に完全かつ読める形でデータを取り出せるか試します | 移行マップ、完全性照合、旧環境閲覧、削除証明を計画します |
| 障害・サービス終了対応 | SaaS停止時の代替、復旧、データ返還、連絡順を確認します。 | 緊急窓口、代替受付、復旧優先度、データ保全、退出計画を整えます。 |
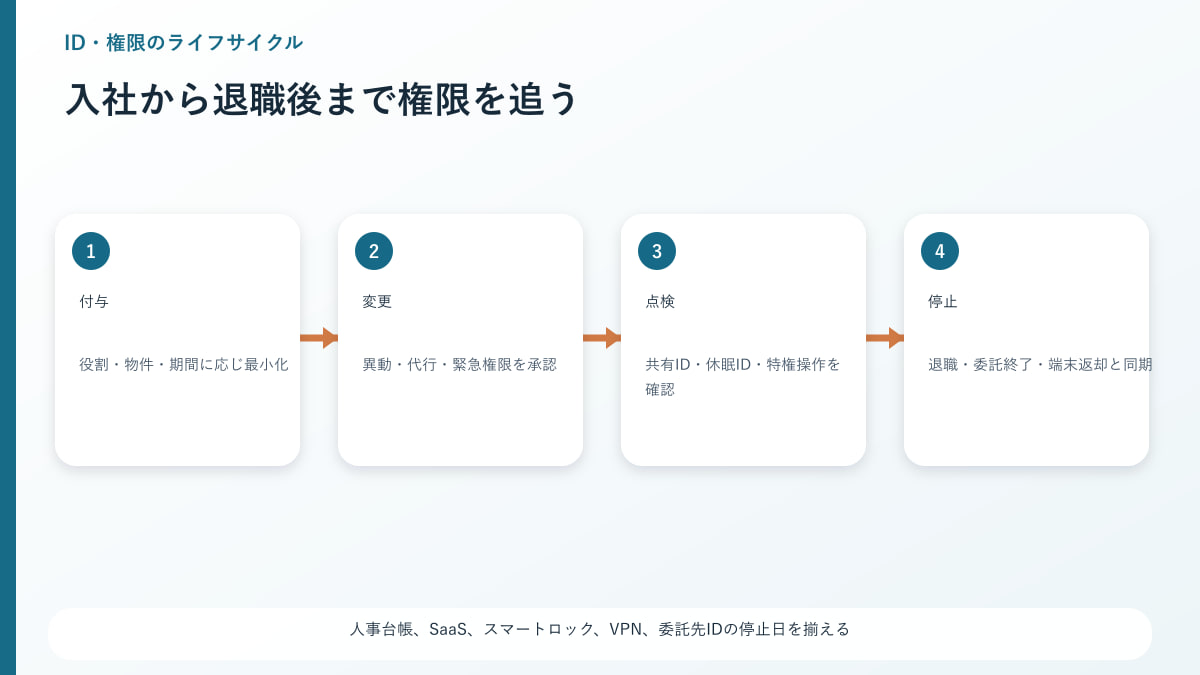
ID・特権・ログを検証する6項目
アカウント件数ではなく、職務・雇用状態・権限・利用記録が一致するかを確認します。
13. 利用者IDの棚卸し
守る業務:全SaaS、端末、VPN、メール、鍵管理のIDを在籍者へ対応させます。
検証材料:IDエクスポート、人事台帳、最終ログイン、所属、権限を照合します。
弱さの兆候:退職者、休眠、共有、外注IDが有効なまま残る状態です。
移行設計:停止、所有者再設定、定期棚卸し、孤児ID監視を行います。
14. 入社・異動・退職処理
守る業務:人事イベントから権限変更までの時間と承認を測ります。
検証材料:申請票、チケット、付与・停止時刻、例外、貸与品返却を確認します。
弱さの兆候:異動前の高権限が追加権限と併存し誰も削除しない状態です。
移行設計:役割テンプレート、期限、上長確認、退職日即時停止を設計します。
15. 多要素認証と例外
守る業務:重要システム、管理者、遠隔アクセスの認証強度を把握します。
検証材料:MFA設定、対象率、例外台帳、復旧コード、端末登録を読みます。
弱さの兆候:一般利用者はMFAだが管理者や旧APIが単一認証の状態です。
移行設計:例外解消、緊急ID保管、フィッシング耐性、復旧手順を段階導入します。
16. 特権アカウント管理
守る業務:全件閲覧、削除、送金・鍵変更ができる権限を限定します。
検証材料:管理者一覧、申請、利用ログ、資格情報保管、緊急利用を確認します。
弱さの兆候:ベンダー共通IDを日常利用し誰の操作か追跡できない状態です。
移行設計:個人ID化、時間制限、承認、記録、緊急後レビューを実装します。
17. 共有ID・現場端末
守る業務:シフト交代で共有される端末と操作責任を現実的に評価します。
検証材料:端末利用、PIN、画面ロック、業務アプリ、ログ、紛失対応を確認します。
弱さの兆候:店舗共通パスワードが壁面に掲示され長年変更されない状態です。
移行設計:個人認証又は補助記録、短時間ロック、端末管理、紛失遮断を導入します。
18. 監査ログの保全と監視
守る業務:重要な閲覧・変更・出力を検知し調査可能な期間保存します。
検証材料:ログ項目、時刻同期、保存期間、アラート、レビュー、改ざん防止を読みます。
弱さの兆候:ログは生成されるが契約外オプションで誰も閲覧しない状態です。
移行設計:重要イベント、通知先、保全期間、レビュー証拠、調査手順を定めます。
| 確認対象 | 判断目的 | 次工程への反映 |
|---|---|---|
| 利用者IDの棚卸し | 全SaaS、端末、VPN、メール、鍵管理のIDを在籍者へ対応させます | 停止、所有者再設定、定期棚卸し、孤児ID監視を行います |
| 入社・異動・退職処理 | 人事イベントから権限変更までの時間と承認を測ります | 役割テンプレート、期限、上長確認、退職日即時停止を設計します |
| 多要素認証と例外 | 重要システム、管理者、遠隔アクセスの認証強度を把握します | 例外解消、緊急ID保管、フィッシング耐性、復旧手順を段階導入します |
| 特権アカウント管理 | 全件閲覧、削除、送金・鍵変更ができる権限を限定します | 個人ID化、時間制限、承認、記録、緊急後レビューを実装します |
| 共有ID・現場端末 | シフト交代で共有される端末と操作責任を現実的に評価します | 個人認証又は補助記録、短時間ロック、端末管理、紛失遮断を導入します |
| 監査ログの保全と監視 | 重要な閲覧・変更・出力を検知し調査可能な期間保存します。 | 重要イベント、通知先、保全期間、レビュー証拠、調査手順を定めます。 |
鍵・スマートロック・現場端末を確認する6項目
IT資産台帳から漏れやすい物理・IoT機器を、建物利用者への影響と結びます。
19. 物理鍵とキーボックス
守る業務:鍵本数、保管場所、貸出、返却、紛失を物件・部屋へ対応させます。
検証材料:鍵台帳、貸出署名、棚卸し、紛失報告、交換記録を確認します。
弱さの兆候:退職者や外注先が返却したか分からず予備鍵数も不明な状態です。
移行設計:全数棚卸し、返却、シリンダー交換基準、保管権限を整えます。
20. スマートロック管理者
守る業務:発行・取消・履歴閲覧・緊急解除の権限者を特定します。
検証材料:管理画面、管理者ID、コード発行、期限、ログ、障害手順を確認します。
弱さの兆候:共通管理者が全棟へ届き退職後も利用できる状態です。
移行設計:管理者再発行、物件別権限、コード期限、緊急監視を実施します。
21. 防犯カメラと映像
守る業務:撮影目的、表示、閲覧、保存、提供、削除を施設別に確認します。
検証材料:設置図、掲示、保存期間、閲覧ログ、外部提供、保守契約を読みます。
弱さの兆候:個人端末から映像を閲覧できコピー履歴が残らない状態です。
移行設計:閲覧制限、出力承認、透かし、保存期限、事故時保全を設計します。
22. インターホン・入退室連携
守る業務:通話、画像、開錠、住戸アプリのデータ経路を把握します。
検証材料:構成図、クラウド契約、アプリ権限、障害履歴、更新手順を確認します。
弱さの兆候:サポート終了機器が外部接続し更新責任者がいない状態です。
移行設計:隔離、更新、交換予算、障害代替、住民案内を100日計画へ置きます。
23. 巡回・修繕のモバイル端末
守る業務:現場写真、居住者情報、鍵情報を扱う端末を管理します。
検証材料:端末台帳、暗号化、MDM、アプリ、紛失、遠隔消去試験を確認します。
弱さの兆候:私物端末へ業務データが保存され退職時に確認しない状態です。
移行設計:業務領域分離、端末登録、持出し制限、遠隔消去、返却を徹底します。
24. 協力会社の現場アクセス
守る業務:清掃、修繕、警備、仲介へ渡す情報と鍵を必要最小限にします。
検証材料:発注、担当者名簿、入館、鍵貸出、情報送信、完了返却を読みます。
弱さの兆候:共有URLと暗証番号を契約終了後も協力会社が利用できる状態です。
移行設計:案件別期限、本人確認、返却確認、再委託把握、監査を整えます。
| 確認対象 | 判断目的 | 次工程への反映 |
|---|---|---|
| 物理鍵とキーボックス | 鍵本数、保管場所、貸出、返却、紛失を物件・部屋へ対応させます | 全数棚卸し、返却、シリンダー交換基準、保管権限を整えます |
| スマートロック管理者 | 発行・取消・履歴閲覧・緊急解除の権限者を特定します | 管理者再発行、物件別権限、コード期限、緊急監視を実施します |
| 防犯カメラと映像 | 撮影目的、表示、閲覧、保存、提供、削除を施設別に確認します | 閲覧制限、出力承認、透かし、保存期限、事故時保全を設計します |
| インターホン・入退室連携 | 通話、画像、開錠、住戸アプリのデータ経路を把握します | 隔離、更新、交換予算、障害代替、住民案内を100日計画へ置きます |
| 巡回・修繕のモバイル端末 | 現場写真、居住者情報、鍵情報を扱う端末を管理します | 業務領域分離、端末登録、持出し制限、遠隔消去、返却を徹底します |
| 協力会社の現場アクセス | 清掃、修繕、警備、仲介へ渡す情報と鍵を必要最小限にします。 | 案件別期限、本人確認、返却確認、再委託把握、監査を整えます。 |
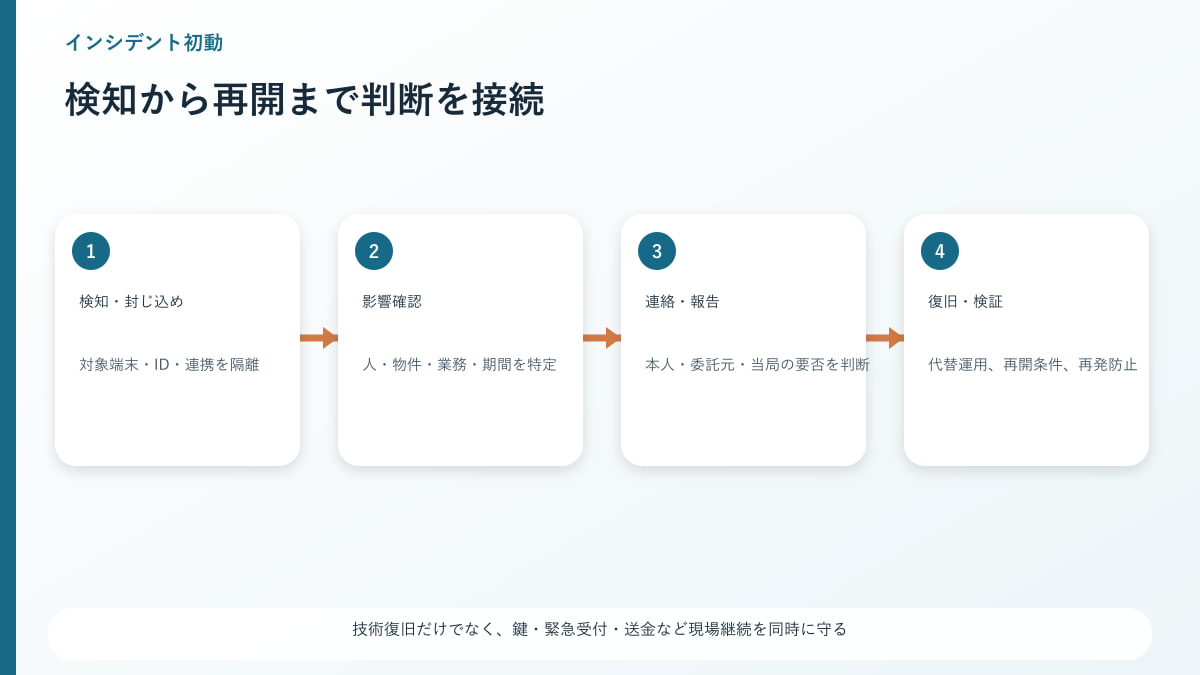
事故・検知・復旧を検証する6項目
事故件数だけでなく、見つける力、判断する力、復元する力を過去記録と演習で確かめます。
25. インシデント履歴
守る業務:漏えい、誤送信、不正アクセス、紛失、停止を統一母集団で把握します。
検証材料:事故台帳、ヘルプデスク、保険、法務、委託先通知、顧客苦情を照合します。
弱さの兆候:部門ごとに事故定義が異なり経営報告件数と現場記録が一致しない状態です。
移行設計:定義統一、未報告探索、再発確認、契約開示、補償検討を行います。
26. 検知と初動連絡
守る業務:異常発見から責任者判断、封じ込めまでの時間と休日体制を測ります。
検証材料:アラート、連絡網、当番、チケット、判断時刻、隔離記録を確認します。
弱さの兆候:ベンダー通知が個人メールで止まり翌営業日まで共有されない状態です。
移行設計:24時間窓口、重大度、代理判断者、証拠保全、初動目標を設定します。
27. 漏えい等の報告判断
守る業務:法令上の報告・本人通知の要否を事実に基づき判断します。
検証材料:判断メモ、件数、情報項目、委託関係、報告フォーム、本人連絡を読みます。
弱さの兆候:影響不明を理由に調査も速報検討も先送りする状態です。
移行設計:法務連携、暫定評価、報告先確認、記録、更新報告を手順化します。
28. ランサムウェア耐性
守る業務:侵入防止、権限制限、横展開抑止、復旧、連絡を多層で評価します。
検証材料:パッチ、EDR、ネットワーク、管理者、バックアップ、演習を確認します。
弱さの兆候:オンライン接続した同一資格情報のバックアップしかない状態です。
移行設計:隔離コピー、権限分離、復元試験、停止優先順位、外部支援を整えます。
29. バックアップと復元試験
守る業務:重要データを許容時間内に正しく復元できるか実演します。
検証材料:対象一覧、頻度、保管、暗号化、成功ログ、復元結果を確認します。
弱さの兆候:バックアップ成功通知はあるが添付画像や鍵台帳を復元していない状態です。
移行設計:完全性サンプル、別環境復元、所要時間、失敗時代替を検証します。
30. 事業継続と顧客連絡
守る業務:システム停止中の受付、送金、鍵、住民・オーナー説明を準備します。
検証材料:BCP、紙様式、代替電話、連絡先、訓練、再入力手順を読みます。
弱さの兆候:IT復旧だけを計画し住民問い合わせと二重入力を扱わない状態です。
移行設計:業務別代替、連絡文、復旧順、再同期、事後レビューを整えます。
| 確認対象 | 判断目的 | 次工程への反映 |
|---|---|---|
| インシデント履歴 | 漏えい、誤送信、不正アクセス、紛失、停止を統一母集団で把握します | 定義統一、未報告探索、再発確認、契約開示、補償検討を行います |
| 検知と初動連絡 | 異常発見から責任者判断、封じ込めまでの時間と休日体制を測ります | 24時間窓口、重大度、代理判断者、証拠保全、初動目標を設定します |
| 漏えい等の報告判断 | 法令上の報告・本人通知の要否を事実に基づき判断します | 法務連携、暫定評価、報告先確認、記録、更新報告を手順化します |
| ランサムウェア耐性 | 侵入防止、権限制限、横展開抑止、復旧、連絡を多層で評価します | 隔離コピー、権限分離、復元試験、停止優先順位、外部支援を整えます |
| バックアップと復元試験 | 重要データを許容時間内に正しく復元できるか実演します | 完全性サンプル、別環境復元、所要時間、失敗時代替を検証します |
| 事業継続と顧客連絡 | システム停止中の受付、送金、鍵、住民・オーナー説明を準備します。 | 業務別代替、連絡文、復旧順、再同期、事後レビューを整えます。 |
契約・Day1・100日計画へ移す6項目
是正項目を列挙するだけでなく、所有権移転の瞬間に安全な責任主体とアクセスを成立させます。
31. 技術情報の限定開示
守る業務:取引判断に必要な証拠と攻撃を助け得る詳細を分けます。
検証材料:NDA、閲覧者、VDR権限、透かし、アクセスログ、削除確認を確認します。
弱さの兆候:全候補が本番構成、鍵、脆弱性報告をダウンロードできる状態です。
移行設計:専門家限定閲覧、匿名化、現地確認、離脱時削除を徹底します。
32. ベンダー契約の支配変更
守る業務:買収・合併・名義変更で同意、通知、再契約が必要かを把握します。
検証材料:約款、個別契約、通知期限、利用法人、料金、データ返還を読みます。
弱さの兆候:重要SaaSが旧法人専用でクロージング後の利用権が不明な状態です。
移行設計:同意取得、暫定TSA、代替サービス、データ移行を条件化します。
33. Day1アカウント切替
守る業務:正当利用を維持しながら不要・旧管理者権限を遮断します。
検証材料:利用者マップ、新ID、MFA、停止順序、緊急ID、ヘルプデスクを確認します。
弱さの兆候:全パスワードを同時変更し夜間現場の鍵・受付を止める状態です。
移行設計:業務優先順、リハーサル、ロールバック、現場支援を準備します。
34. ネットワーク接続判断
守る業務:買い手環境へ接続する前に端末・ID・通信を検証します。
検証材料:資産台帳、脆弱性、EDR、セグメント、VPN、監視計画を読みます。
弱さの兆候:可視化前に常時接続し双方の管理者権限を広げる状態です。
移行設計:隔離期間、接続基準、限定経路、監視、停止権限を設定します。
35. 事故時の対外説明
守る業務:入居者、オーナー、当局、委託先、報道への判断責任を決めます。
検証材料:連絡網、法務、広報、通知文、FAQ、意思決定表を確認します。
弱さの兆候:売り手と買い手が互いに報告主体と思い初動が遅れる状態です。
移行設計:時点別責任、共同調査、事前文案、報告先再確認を合意します。
36. 100日セキュリティ計画
守る業務:暫定防御から恒久統制へ予算・担当・完了基準を置きます。
検証材料:課題一覧、リスク、依存関係、予算、責任者、KPIを読みます。
弱さの兆候:認証取得だけを目標に重要業務の復旧や権限是正が後回しになる状態です。
移行設計:重要度順ロードマップ、経営レビュー、再試験、残余リスク承認を行います。
| 確認対象 | 判断目的 | 次工程への反映 |
|---|---|---|
| 技術情報の限定開示 | 取引判断に必要な証拠と攻撃を助け得る詳細を分けます | 専門家限定閲覧、匿名化、現地確認、離脱時削除を徹底します |
| ベンダー契約の支配変更 | 買収・合併・名義変更で同意、通知、再契約が必要かを把握します | 同意取得、暫定TSA、代替サービス、データ移行を条件化します |
| Day1アカウント切替 | 正当利用を維持しながら不要・旧管理者権限を遮断します | 業務優先順、リハーサル、ロールバック、現場支援を準備します |
| ネットワーク接続判断 | 買い手環境へ接続する前に端末・ID・通信を検証します | 隔離期間、接続基準、限定経路、監視、停止権限を設定します |
| 事故時の対外説明 | 入居者、オーナー、当局、委託先、報道への判断責任を決めます | 時点別責任、共同調査、事前文案、報告先再確認を合意します |
| 100日セキュリティ計画 | 暫定防御から恒久統制へ予算・担当・完了基準を置きます。 | 重要度順ロードマップ、経営レビュー、再試験、残余リスク承認を行います。 |
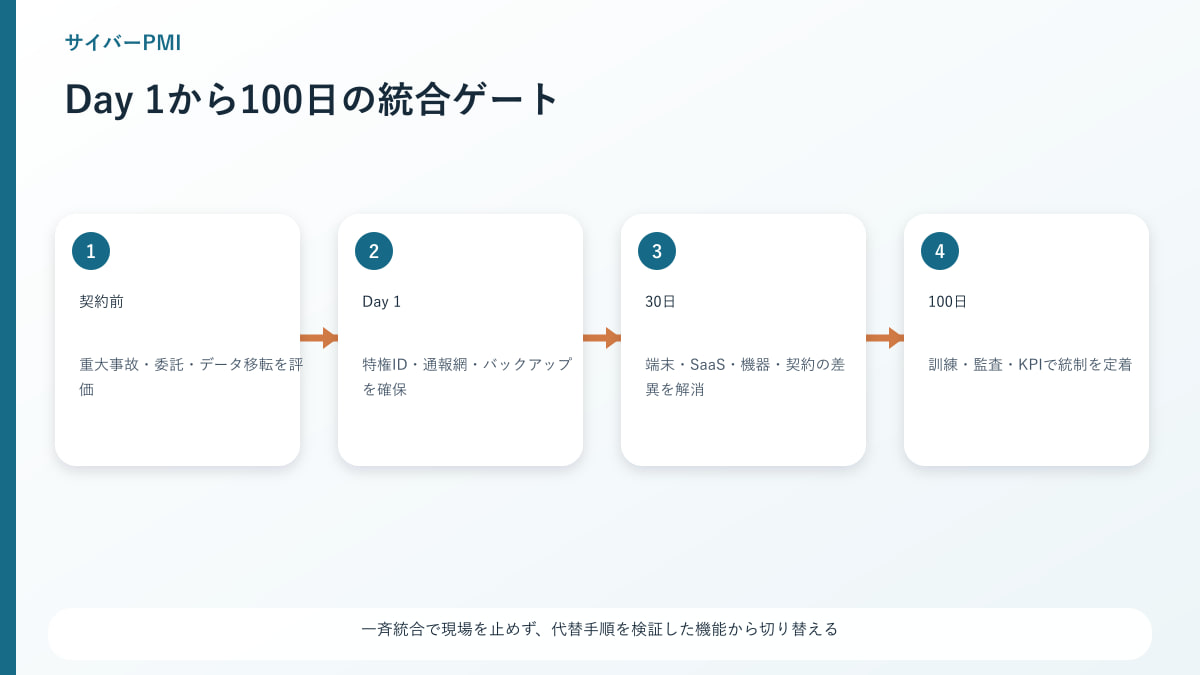
売り手が用意するサイバーデータルーム
資産台帳と委託台帳を同じサービス名で結ぶ
売り手はシステム、クラウド、端末、IoT、委託先、API、データ種類、管理者、契約期限を一つの索引へまとめます。名称の揺れを残さず、会計上の支払先と実際のサービス提供者が異なる場合は関係を示してください。事故台帳、例外、監査指摘は隠さず、是正状況と一緒に開示します。
秘密情報は結論と分けて開示する
脆弱性の詳細、鍵配置、認証情報を初期データルームへ置かず、対象、重大度、暫定保護、確認者、解決予定を要約します。必要な専門家だけが限定環境で原証拠を確認し、報告書には攻撃再現に不要な詳細を残しません。
買い手が費用計画へ入れる項目
ライセンスと人員の両方を見積もる
MFA、端末管理、ログ監視、バックアップ、脆弱性管理の製品費だけでなく、資産台帳更新、アラート対応、委託先監督、教育、事故演習を担う人員を見積もります。買い手の共通基盤へ寄せる費用と、物件固有システムを維持する費用を分けます。
事故可能性を一つの期待損失へ固定しない
サイバー事象の発生確率と影響額には不確実性があります。既知の是正費、停止時間、法務・通知費、保険免責、契約違約、顧客離反をシナリオ別に置き、未確定な最大損失を断定的な一点へしません。
最終契約で決めるサイバー条項
表明保証の対象期間と知識範囲を明記する
事故、当局照会、第三者請求、重大脆弱性、委託先通知、法令順守について、何をどの期間・重要度で表明するかを具体化します。既知例外は開示別紙へ載せ、是正責任、費用、完了証拠、補償との関係を定めます。
データ・アカウント・ログの引渡しを成果物にする
単に「システムを承継する」と書かず、管理者ID、契約名義、データ出力、ログ保全、端末、鍵、委託先同意、旧アクセス停止を一覧化します。TSAを使う場合はサービス水準、事故責任、監査、終了試験を置きます。
Day1の優先順位
緊急業務を守ってから広い統合へ進む
初日は緊急連絡、鍵、家賃・送金、入居者受付、事故窓口を維持し、旧高権限と退職者アクセスを遮断します。全端末や全SaaSを同日に統合せず、隔離、健全性確認、バックアップ、権限再発行を経て段階接続します。
最初の24時間で監視するイベントを固定する
管理者追加、送金先変更、大量出力、MFA無効化、鍵コード発行、外部共有、バックアップ失敗を重点監視します。誰が見るか、何分以内に連絡するか、どの条件で切替を止めるかを事前に定めます。
インシデント演習をPMIの完了条件にする
ランサムウェアだけでなく誤送信と鍵事故も扱う
管理会社では、メール誤送信、修繕写真の紛失、送金マスター改ざん、スマートロック管理者の乗っ取り、SaaS停止など複数の事象が考えられます。机上演習では技術復旧、本人・顧客対応、業務代替を同時に判断します。
演習で見つけた穴を経営判断へ戻す
連絡先不通、証拠不足、判断権限の曖昧さを失敗として隠さず、責任者と期限を付けます。改善後に短い再演習を行い、手順書の完成ではなく、担当者が時間内に判断できたことを完了証拠にします。
取締役会へ伝えるサイバー残余リスク
専門用語を顧客・資金・建物への影響へ翻訳する
脆弱性名の羅列ではなく、どの情報が漏れ、どの送金が誤り、どの建物業務が止まり、何時間で戻せるかを示します。是正済み、暫定保護、受容、未評価を区分し、認証取得予定だけで安心させません。
リスク受容者を明示する
予算や業務継続の都合で直ちに直せない項目は、残る危険、監視、期限、再判断日を経営者が承認します。IT担当者が暗黙に抱え続ける状態を避け、賃貸管理・法務・財務・広報と共同で所有します。
機密性を守って管理会社M&Aを進める
情報管理方針を基準に、技術資料と個人データの閲覧者、保存期間、削除を決めます。売り手は管理会社の売却支援で初期準備を確認し、必要最小限の情報から売却相談へ進めます。
買い手は買い手企業の登録窓口へ関心を伝える前に、接続前の必須統制とDay1で許容する暫定策を区別します。案件全体の日程はM&Aの標準プロセスへベンダー同意、権限切替、復元試験を組み込みます。
サイバー投資を価値へ反映する入口として企業価値の無料診断を利用できますが、事故リスクを自動的な定額控除へしません。支援機関との役割分担は中小M&Aガイドラインの解説と照合してください。
サイバーDDで確認した公的・一次資料
2026年8月22日に各機関の公式ページを確認しました。法令、ガイドライン、事故報告先、技術的推奨は更新されるため、実際の事象や取引では最新資料と個別事情を専門家へ示し、報告義務や対応を判断してください。
- e-Gov法令検索・個人情報の保護に関する法律:安全管理、監督、漏えい等に関する現行法本文を確認
- 個人情報保護委員会・通則ガイドライン:安全管理措置、従業者・委託先監督、漏えい等対応を確認
- 個人情報保護委員会・漏えい等の対応と資料:事業者の初動、報告先、参考資料への公式入口
- 個人情報保護委員会・個人情報保護法Q&A:委託、監督、アクセス制御等の具体的解釈を確認
- 経済産業省・サイバーセキュリティ経営ガイドライン:経営者の責任、サプライチェーン、事故対応を確認
- IPA・中小企業の情報セキュリティ対策ガイドライン:2026年7月公開の第4.0版、資産・クラウド・事故・バックアップ資料を確認
- IPA・ランサムウェア対策特設ページ:経営者、管理者、従業員向けの多層的な対策を確認
- IPA・サイバーセキュリティ相談・届出窓口:事故発生時の相談・届出先情報を確認
- 国家サイバー統括室・サイバーセキュリティ2025:国の年次計画とサプライチェーン強化の方向を確認
管理会社M&AのサイバーセキュリティFAQ
システム部門だけでは決められない質問を、経営・法務・現場・委託先の責任に分けて整理します。
株式譲渡なら入居者データをそのまま使えますか。
法人格が継続する場合でも、利用目的、契約、共同利用、委託、グループ内アクセス等の確認は必要です。買収後の新用途を当然に許容されるとみなさず、個別スキームを専門家と検討します。
ISMS認証があればサイバーDDは省略できますか。
省略できません。認証対象の組織、拠点、システム、期間、除外、監査指摘を確認し、今回取得する事業が適用範囲へ入るかを見ます。
全顧客データをDDで受け取る必要がありますか。
通常は集計、匿名化サンプル、限定閲覧、専門家確認で多くの論点を評価できます。取引判断に不要な個人データを広く複製せず、目的と閲覧者を限定します。
過去に事故ゼロなら統制は良好ですか。
事故を検知できなかった可能性があるため、件数だけでは判断できません。ログ、苦情、委託先通知、訓練、アラート対応を照合し、発見力と復旧力を評価します。
委託先の認証書だけ確認すれば十分ですか。
委託元には委託先の選定、契約、取扱状況把握等が求められます。対象サービス、再委託、データ、事故通知、終了時処理を契約と運用で確認します。
スマートロックはIT部門だけの担当ですか。
鍵は住民生活と建物の物理安全へ直結します。IT、賃貸管理、現場、警備、ベンダーが管理者権限、障害代替、緊急解除、ログを共同管理します。
MFAを導入すれば十分ですか。
MFAは重要ですが、退職者ID、特権、API、端末、ログ、復旧、委託先が残ります。対象範囲と例外を確認し、多層の統制として運用します。
クロージング日に全パスワードを変えるべきですか。
旧高権限の遮断は重要ですが、一斉変更で鍵・送金・緊急受付を止める危険があります。業務優先順、リハーサル、緊急ID、ロールバックを準備します。
バックアップ成功ログがあれば復旧できますか。
バックアップ処理の成功と、完全で読めるデータを許容時間内に戻せることは別です。重要業務について復元試験と完全性サンプルを確認します。
漏えい疑いはいつ報告しますか。
報告対象、期限、報告先は事象と事業者で変わります。個人情報保護委員会の最新資料を参照し、発覚後に法務・専門家と速やかに事実を保全して判断します。
買い手ネットワークへすぐ接続できますか。
資産・端末・権限・通信・脆弱性を可視化せず接続すると双方へリスクが広がります。隔離、監視、限定接続、停止基準を置いて段階的に進めます。
サイバー保険があれば契約補償は不要ですか。
保険の対象、免責、限度、通知条件、既知事項は契約ごとに異なります。保険を補償の代替と決めつけず、既知事故と将来統制を別に扱います。
まとめ:データ保護と管理業務の継続を同時に引き継ぐ
管理会社のサイバーDDでは、入居者・オーナー情報、SaaS、API、端末、鍵・IoT、委託先を業務から逆算して母集団化します。規程の有無ではなく、最近の申請、設定、ログ、事故、復元、演習で統制を実証し、機微な技術情報は段階開示で保護してください。
買い手はクロージングを一斉統合日と考えず、緊急受付、送金、鍵を維持しながら高権限を安全に再発行します。売り手は既知事故と例外を是正状況とともに開示し、双方でDay1の監視、報告判断、バックアップ復元、100日投資の責任者と完了基準を合意することが重要です。